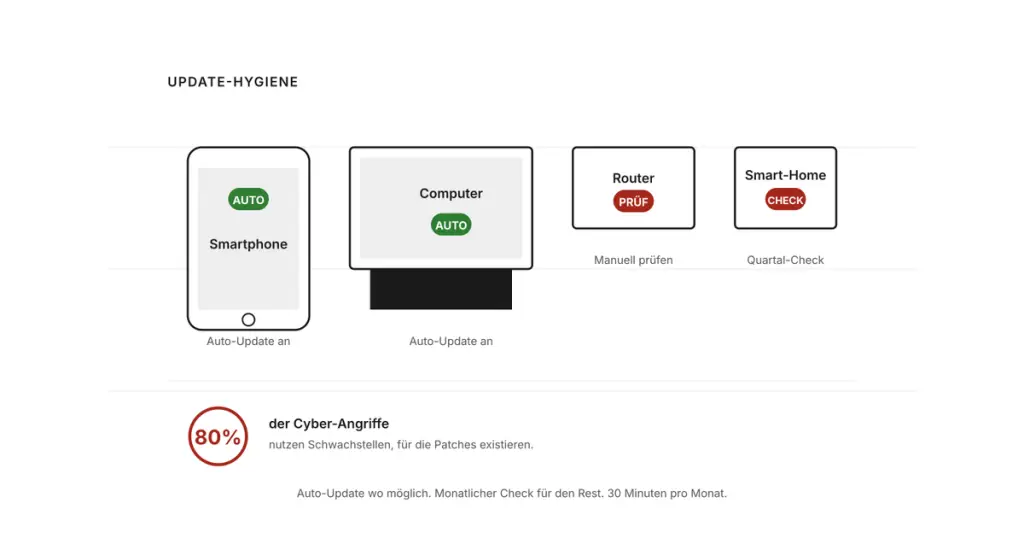
Rund um Schadsoftware halten sich hartnäckige Überzeugungen. Manche machen unnötig Angst, andere wiegen in falscher Sicherheit. Das Bundesamt für Cybersicherheit (BACS) erhält derzeit vermehrt Meldungen zu gezielten Angriffen mit Schadsoftware und räumt im Wochenrückblick vom 6. Oktober 2026 mit den häufigsten Irrtümern auf. Dazu sagt es, was Du tun solltest, wenn Du einen Verdacht hast.
Irrtum 1: «Ein Klick auf die falsche Mail, und alles ist verseucht.»
Das blosse Öffnen einer E-Mail, einer WhatsApp-Nachricht oder einer Webseite führt heute nur noch selten zu einer Infektion, sofern Betriebssystem, Browser und Programme aktuell sind. Auch ein betrügerischer Anruf infiziert Dein Telefon nicht. Meistens braucht es Deine Mithilfe: Du sollst ein Programm installieren oder einen Befehl ausführen. Ausnahmen gibt es: präparierte Webseiten oder Dateien, die Sicherheitslücken ausnutzen, und Angriffe über noch unbekannte Lücken, sogenannte Zero-Days. Sie sind aber selten und richten sich meist gezielt gegen ausgewählte Personen, etwa politisch exponierte Menschen oder Diplomatinnen und Diplomaten.
Irrtum 2: «Macs bekommen keine Viren.»
Auch für macOS gibt es Schadprogramme, die Zugangsdaten stehlen, spionieren, Dateien verschlüsseln oder den Computer für weitere Angriffe missbrauchen. Apples Sicherheitsfunktionen schützen gut, aber nicht vollständig. Updates und Software aus vertrauenswürdigen Quellen sind auf dem Mac genauso wichtig wie unter Windows.
Irrtum 3: «Ich habe ja einen Virenscanner.»
Ein Virenscanner ist eine wichtige Schutzschicht, aber eben nur eine. Neue Schadsoftware ist anfangs oft noch unbekannt, und die Erkennung kommt manchmal erst mit Verzögerung. Updates und umsichtiges Verhalten ersetzt er nicht.
Woran Du eine Infektion erkennst
Viele verlassen sich darauf, dass sie eine Infektion schon bemerken würden. Genau das wollen Angreifer verhindern. Je länger eine Schadsoftware unbemerkt bleibt, desto mehr kann sie abgreifen. Nimm deshalb Warnungen Deines Sicherheitsprogramms oder Betriebssystems ernst. Eine Ausnahme gibt es: Erscheint plötzlich eine Meldung, Dein Gerät sei infiziert und Du sollst eine Nummer anrufen, ist das selbst der Betrug. Dahinter steckt ein falscher Support.
Mögliche Anzeichen einer echten Infektion sind unter anderem:
- Im Browser tauchen Erweiterungen auf, die Du nicht installiert hast, oder Einstellungen haben sich verändert.
- Du siehst unerwartete Werbung oder wirst auf fremde Seiten umgeleitet.
- Das Gerät ist deutlich langsamer oder ständig stark ausgelastet, Programme starten oder stürzen unerwartet ab.
- Dateien sind verändert, gelöscht oder verschlüsselt.
- In Deinen Konten erscheinen fremde Anmeldungen, Bekannte erhalten seltsame Nachrichten von Dir, oder Deine Passwörter funktionieren nicht mehr.
Ein einzelnes Anzeichen beweist noch keine Infektion. Treffen mehrere gleichzeitig zu, lohnt sich ein genauerer Blick.
Was Du bei einem Verdacht tun solltest
- Lass das Gerät prüfen. Eine Fachperson kann besser beurteilen, ob wirklich etwas nicht stimmt.
- Setz ein infiziertes Gerät komplett neu auf. Was Schadsoftware verändert hat, lässt sich oft nicht zuverlässig rückgängig machen. Aufräumen genügt nicht. Wer regelmässig eine Sicherung macht, verliert dabei keine Daten.
- Ändere danach alle Passwörter. Das gilt für E-Mail, E-Banking, soziale Netzwerke und alle anderen Online-Dienste, und zwar erst nach der Neuinstallation.
- Setz Smartphones auf den Auslieferungszustand zurück. Danach richtest Du sie neu ein.
- Vergiss Router und Kameras nicht. Setz sie zurück, spiel die neueste Firmware ein, vergib ein starkes Passwort und sperre den Zugriff aus dem Internet. Ein Gerät ohne Updates ersetzt Du besser.
- Informiere Deinen Arbeitgeber. Wenn Du das Gerät auch für die Arbeit nutzt, gehört der Verdacht sofort zur IT.
Der wichtigste Satz für den Ernstfall steht damit eigentlich schon vorher fest: Ohne Sicherung wird das Neuaufsetzen teuer. Wenn Du heute noch keine hast, ist das die beste Gelegenheit, eine einzurichten.
Quelle: BACS – Wochenrückblick Woche 40 vom 6. Oktober 2026, «Mythen zu Schadsoftware und Massnahmen bei Verdacht auf eine Infektion».