Die meisten Warnungen vor Phishing beginnen mit demselben Rat: Prüf den Absender. Bei der Masche, die das Bundesamt für Cybersicherheit im Wochenrückblick vom 22. September 2026 beschreibt, hilft dieser Rat nicht. Die Sicherheitsmeldung kommt tatsächlich von Google, technisch einwandfrei, im selben Verlauf wie alle früheren Nachrichten von Google. Nur der Text darin stammt von den Betrügern.
Wie eine echte Mail einen falschen Text bekommt
Bei einem Google-Konto lässt sich eine Wiederherstellungsadresse hinterlegen. An diese Adresse schickt Google automatisch eine Nachricht, wenn im Konto etwas Sicherheitsrelevantes geschieht. Die Täter legen ein eigenes, neues Google-Konto an und tragen Deine Adresse als Wiederherstellungsadresse ein. Dann erzeugen sie in ihrem Konto ein sogenanntes App-Passwort und geben ihm einen Namen wie «Kevin W. Case-ID: 834333 To view your case…».
Google meldet dieses Ereignis pflichtbewusst an die hinterlegte Adresse, also an Dich, und übernimmt den Namen des App-Passworts in die Nachricht. Für Dich sieht es so aus, als bearbeite Google einen dringenden Fall mit Sachbearbeiter und Fallnummer.
Dann klingelt das Telefon
Kurz nach der Mail ruft der angebliche «Google Security Support» an, mit einer Schweizer Festnetznummer im Display, die gefälscht ist. Der Anrufer baut Druck auf: Dein Konto sei akut gefährdet, Du verlierst den Zugriff, wenn Du nicht sofort handelst. Laut BACS liess sich ein Anrufer nicht einmal davon abbringen, dass das Opfer sein Konto mit einem Hardware-Schlüssel geschützt hatte.
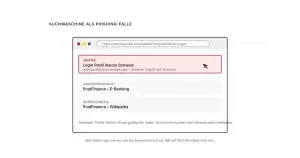
Zur «Rettung» schickt er Dich auf eine Seite unter sites.google.com. In der Adresszeile steht also wieder Google. Die Seite ist aber mit dem Baukasten «Google Sites» gebaut, den jeder benutzen kann, und das eingebettete Anmeldeformular schickt Deine Zugangsdaten direkt an die Täter.
Die Hintertür, die bleibt
Jetzt kommt der Teil, der diese Masche so hartnäckig macht. Innerhalb weniger Minuten richten die Täter in Deinem Konto ein eigenes App-Passwort ein. Das ist ein Zugangscode für ältere Anwendungen, der ohne die Bestätigung über den zweiten Faktor funktioniert. Wenn Du danach Dein Passwort änderst, bleibt dieser Code gültig. Im gemeldeten Fall wurden noch lange nach dem Angriff E-Mails und Kontakte unbemerkt auf ein Gerät im Ausland synchronisiert.
Das BACS hält dazu auch fest: Seit Mitte 2026 gelten in der Schweiz strengere Vorgaben gegen gefälschte Schweizer Nummern aus dem Ausland, und die falschen Behördenanrufe sind deutlich zurückgegangen. Eine Schweizer Nummer im Display ist trotzdem kein Beweis für einen echten Anruf.
Was Du Dir merken kannst
- Google ruft Dich nicht an. Echte Plattformbetreiber melden sich nie spontan am Telefon wegen eines Sicherheitsvorfalls. Leg bei einem solchen Anruf sofort auf.
- Codes gehören nicht ans Telefon. Nenne keine Passwörter oder SMS-Codes am Telefon, und gib sie auch nirgends ein, während Dich jemand am Telefon dazu drängt.
- Die Anmeldung liegt an einem einzigen Ort. Google-Anmeldeseiten befinden sich ausschliesslich unter accounts.google.com, niemals unter sites.google.com.
Wenn Du vermutest, dass Deine Zugangsdaten schon abgeflossen sind, reicht ein neues Passwort allein nicht. Ändere das Passwort, melde in den Kontoeinstellungen alle aktiven Sitzungen und fremden Geräte ab, und lösche im Bereich «Sicherheit» unter «App-Passwörter» ausnahmslos alle Einträge. Prüfe zum Schluss die hinterlegten Wiederherstellungsadressen und die Weiterleitungsregeln in Deinem Postfach. Erst dann ist die Hintertür zu.
Quelle: BACS – Wochenrückblick Woche 38 vom 22. September 2026, «Echte Google-Mails, vermeintlicher Support und eine gefährliche Hintertür».