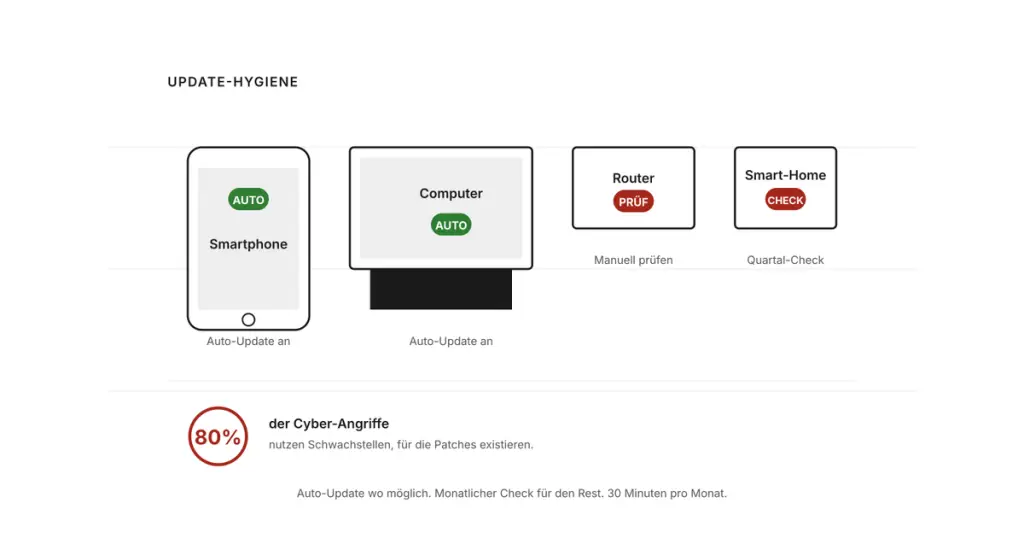
Am 8. September 2026 hat Microsoft so viele Sicherheitslücken geschlossen wie noch nie an einem Patchday. Heise online zählt 974 Schwachstellen, 723 davon in Windows, 114 gelten als kritisch. Die Zahl ist eindrücklich, aber für den Betrieb nicht entscheidend. Entscheidend sind drei Einträge in der Liste und das, was in den Tagen danach geschah.
Die drei Einträge, die zählen
- CVE-2026-69730, Windows-DNS-Server, CVSS 9.8. Ein Fehler in der Speicherverwaltung erlaubt es einem Angreifer ohne Anmeldung, mit einem präparierten Netzwerkpaket Code auf dem Server auszuführen. Microsoft schreibt dazu, dass weder Authentifizierung noch Benutzerinteraktion nötig sind, und stuft eine Ausnutzung als «wahrscheinlicher» ein. Angegriffen wird sie laut Microsoft noch nicht.
- CVE-2026-81963, Windows Update Stack, CVSS 7.8. Eine Rechteausweitung auf SYSTEM, die bereits aktiv ausgenutzt wird.
- CVE-2026-85880, Windows ALPC, CVSS 7.8. Ebenfalls eine aktiv ausgenutzte Rechteausweitung auf SYSTEM. Sie erlaubt es Code, der in einer abgeschotteten Umgebung mit wenig Rechten läuft, aus dieser Umgebung auszubrechen.
Die beiden ausgenutzten Lücken folgen dem Muster, das wir schon im August beschrieben haben: Der Einbruch gelingt über den Menschen, die Systemrechte liefert danach eine lokale Lücke. Die DNS-Lücke ist von anderer Art. In vielen KMU läuft der DNS-Server auf dem Domänencontroller, also genau auf der Maschine, die alle Konten und Rechte verwaltet. Ein Fehler, der dort ohne Anmeldung aus dem Netz heraus Code ausführt, ist der Generalschlüssel für die gesamte Domäne. Solange er nicht aktiv ausgenutzt wird, ist das ein Vorsprung, den man nicht verschenken sollte.
Und dann kamen die Nebenwirkungen
Wer das Update sofort und flächendeckend verteilt hat, bekam einige unangenehme Tage. Microsoft führt in der Übersicht der bekannten Probleme für Windows 11 unter anderem diese Punkte auf:
- Die Remotedesktopdienste konnten nach dem Update instabil werden. Microsoft hat das mit einem Sonderupdate ausserhalb des regulären Rhythmus behoben, für Windows 11 24H2 und 25H2 mit KB5129195.
- Einige USB-Audiogeräte starteten nicht mehr, und in Hyper-V sahen Linux-Gäste die freigegebenen Ordner des Hosts nicht mehr.
- Am unangenehmsten: Rechner mit Credential Guard konnten die Vertrauensstellung zur Domäne verlieren. Die Anmeldung mit gültigen Domänenkonten scheiterte, nur zwischengespeicherte Anmeldungen funktionierten noch.
Der letzte Punkt verdient einen zweiten Blick. Das September-Update schaltet die Funktion «Machine Identity Isolation» nicht selbst ein. Es sorgt aber dafür, dass Windows vorhandene oder per Richtlinie verteilte Einstellungen dazu erstmals beachtet. Die Funktion setzt Domänencontroller mit der Funktionsebene von Windows Server 2025 voraus. In allen anderen Umgebungen sperrt sie die Rechner aus. Eine Einstellung, die vielleicht vor Monaten jemand gesetzt und vergessen hat, wirkt also plötzlich. Microsoft beschreibt als Umgehung, die Funktion per Registrierungseintrag abzuschalten, den Rechner neu zu starten und die Vertrauensstellung zu reparieren. Eine endgültige Korrektur ist angekündigt.
Beides zugleich: schnell und kontrolliert
Der September zeigt, warum zwei gut gemeinte Regeln einzeln nicht reichen. «Sofort alles patchen» hätte die Anmeldung in manchen Domänen lahmgelegt. «Einen Monat abwarten, bis die Kinderkrankheiten behoben sind» hätte den DNS-Server einen Monat lang offen gelassen. Die Antwort liegt dazwischen, und sie ist unspektakulär:
- Ein Testring kommt zuerst. Einige wenige Rechner und ein nicht kritischer Server erhalten das Update am ersten Tag. Sie sind so gewählt, dass sie die typischen Funktionen des Betriebs abdecken: Domänenanmeldung, Remotedesktop, Drucken, die Fachanwendung.
- Der breite Rollout folgt nach wenigen Tagen. Die Frist bemisst sich nach den Rückmeldungen aus dem Testring und nach der Liste der bekannten Probleme bei Microsoft, nicht nach dem Kalender.
- Kritische Serverrollen haben eine eigene Frist. Ein DNS-Server, der ohne Anmeldung angreifbar ist, wartet nicht auf den Monatsrhythmus, sondern bekommt ein eigenes, kurzfristiges Wartungsfenster mit vorbereiteter Sicherung.
- Gruppenrichtlinien gehören ins Inventar. Die Credential-Guard-Falle traf Umgebungen, in denen niemand mehr wusste, dass die Einstellung gesetzt war. Eine dokumentierte Übersicht der aktiven Richtlinien ist die günstigste Versicherung gegen solche Überraschungen.
Genau so betreiben wir Patch-Management für die Umgebungen, die wir betreuen: mit Testring, Ausnahmeregel für kritische Rollen und einem Blick auf die bekannten Probleme, bevor die breite Verteilung startet. Wenn Du wissen möchtest, wie das in Deinem Betrieb aussehen könnte, erreichst Du uns über das Kontaktformular.
Quellen: Microsoft Security Update Guide zu CVE-2026-69730, CVE-2026-81963 und CVE-2026-85880 vom 8. September 2026; Microsoft Windows Release Health, bekannte Probleme Windows 11 24H2 (Stand 17. September 2026); heise online vom 9. und 17. September 2026.