Die Mail kommt vom Hotel, in dem Du übernachtet hast. Sie nennt Deinen Namen und den Preis, den Du bezahlt hast, und kennt Deine Buchung. Du bekommst 7.5 Prozent des Übernachtungspreises zurück. Du musst die Rückzahlung nur noch anfordern. Das Bundesamt für Cybersicherheit (BACS) beschreibt im Wochenrückblick vom 20. Oktober 2026, wie aus diesem Geschenk der Verlust Deines TWINT-Kontos wird.
Warum die Mail so echt wirkt
Die Angreifer haben vermutlich das Buchungs- oder das E-Mail-System eines Hotels geknackt. Dadurch kennen die Täter Namen, Mailadressen und Buchungsdetails von Gästen. Die Angaben in der Mail wirken deshalb glaubwürdig. Nur der Absender ist nicht das Hotel.
So läuft die Masche ab
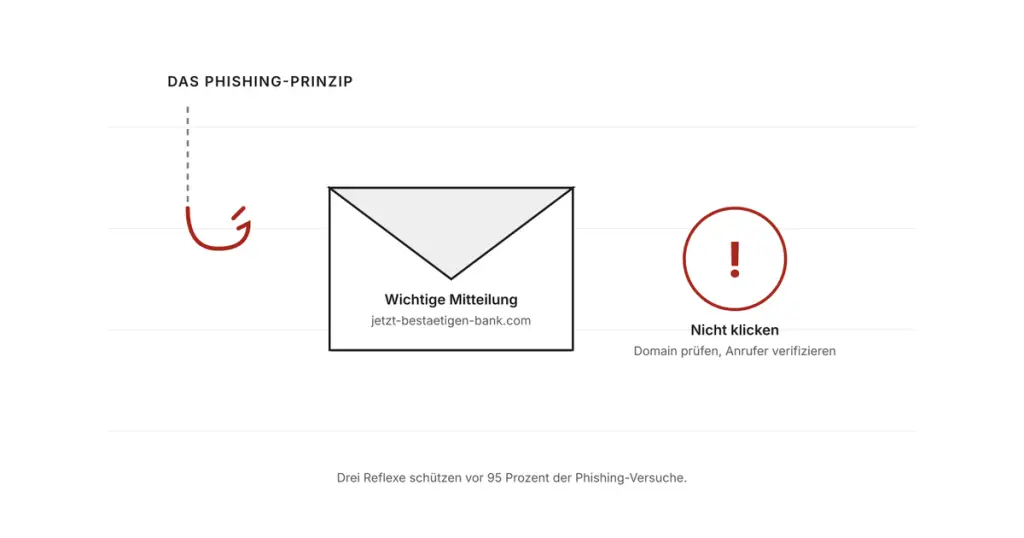
- Ein Link führt Dich auf eine Seite mit ähnlichem Namen, die aussieht wie die Seite des Hotels. Dort sollst Du die Rückzahlung anfordern.
- Als Auszahlungsweg wählst Du TWINT und danach Deine Bank.
- Es erscheint eine täuschend echte Anmeldeseite Deiner Bank, und Du gibst Deine Zugangsdaten ein.
- Im Hintergrund melden sich die Täter gleichzeitig mit diesen Daten in Deinem E-Banking an.
- Verlangt die Bank eine Bestätigung, fordern sie Dich unter einem Vorwand auf, sie freizugeben. In Einzelfällen sollst Du mit dem Kartenlesegerät einen Code erzeugen und ihn an einen angeblichen Support schicken.
Das eigentliche Ziel ist Dein TWINT. Die Täter wollen die Verknüpfung auf eine andere Telefonnummer umstellen. Danach bezahlen sie mit Deinem Geld. Auch direkte Zahlungen aus dem E-Banking sind möglich.
Die Masche ist nicht ganz neu. Früher ging es bei Hotelbuchungen vor allem um Kreditkartendaten. Jetzt zielt sie auf das Konto selbst und gleicht damit dem Betrug auf Kleinanzeigen-Plattformen, bei dem Verkäufer über einen angeblichen Bezahldienst der Post auf dieselben Phishing-Seiten gelockt werden.
Woran Du die Falle erkennst
- Du hast keine Rückzahlung verlangt, und trotzdem bietet Dir jemand Geld an.
- Für das Geld sollst Du Dich bei Deiner Bank anmelden. Eine Rückzahlung braucht aber nie Deine Zugangsdaten.
- Jemand will einen Code von Dir, den Deine Bank per SMS oder über das Kartenlesegerät erzeugt hat. Diesen Code braucht nur, wer in Deinem Namen etwas freigeben will.
- Die Adresse der Seite ähnelt der des Hotels, ist aber nicht dieselbe.
Was Du tun solltest
- Klick nicht auf den Link. Wenn Du wissen willst, ob das Angebot echt ist, ruf das Hotel unter einer Nummer an, die Du selbst herausgesucht hast.
- Melde Dich nur über die App oder die Seite Deiner Bank an, die Du selbst aufrufst.
- Gib nie einen Code weiter, den Du per SMS oder vom Kartenlesegerät erhalten hast.
- Handle sofort, wenn es schon passiert ist. Ruf Deine Bank oder Deine Kartenfirma an, lass die Karte sperren und melde den Vorfall.
- Erstatte Anzeige, wenn Dir Geld fehlt. Den nächsten Polizeiposten findest Du über Suisse ePolice.
Die Regel dahinter ist einfach: Wer Dir Geld schickt, braucht Deine Kontonummer, aber nie Dein Passwort.
Quelle: BACS – Wochenrückblick Woche 42 vom 20. Oktober 2026, «Neue Variante von Phishing in Zusammenhang mit Hotelbuchungen zielt auf TWINT-Konten».