In der Nacht auf Montag, den 12. Oktober 2026, haben Unbekannte in Frankreich die Kühlanlagen zahlreicher Supermärkte übernommen. Sie schalteten die Geräte in den Abtaumodus, nach Medienberichten mit einer Solltemperatur von 50 Grad. Die Waren verdarben. Die französische Cyberbehörde CERT-FR erinnert in ihrer Warnung daran, dass eine aus dem Internet erreichbare Verwaltungsoberfläche den bewährten Sicherheitsregeln widerspricht, und empfiehlt, die Geräte vom Internet zu nehmen. Das ist kein Problem der Lebensmittelbranche. Dasselbe gilt für jede Heizung, Lüftung, Kälteanlage und Zutrittskontrolle, die übers Netz gesteuert wird.
Was passiert ist
Wie viele Märkte betroffen waren, ist unterschiedlich überliefert. SRF nennt rund 150, der französische Sender BFM TV laut SecurityWeek über 300. Betroffen waren grosse Ketten. Laut SecurityWeek waren auch Belgien, Deutschland, die Niederlande, Polen, Portugal und Spanien betroffen. In manchen Geräten stieg die Temperatur laut SecurityWeek sechs Stunden lang, bevor es jemand bemerkte. In einzelnen Märkten sollen die Verluste laut SRF bis zu 200’000 Euro betragen, insgesamt laut SecurityWeek Millionen. Wer hinter dem Angriff steckt, ist offen, die französische Staatsanwaltschaft ermittelt. Migros, Coop und Lidl Schweiz sahen laut SRF keine Betroffenheit, Aldi Suisse konnte keine Angriffe bestätigen.
Bemerkenswert ist, wie wenig dafür nötig war. Die Angreifer mussten nur Einstellungen ändern, und das hat genügt.
Warum das so einfach war
Der CERT-FR nennt keine einzelne Schwachstelle als Ursache. Er erinnert aber daran, dass eine Verwaltungsoberfläche im Internet den bewährten Sicherheitsregeln widerspricht. Zu seinen Empfehlungen gehört auch, die Werks-Passwörter zu ändern. Das zeigt, wo das Problem liegt: Gebäudetechnik wird oft so eingerichtet, dass der Servicetechniker sie bequem aus der Ferne erreicht. Dafür bekommt die Steuerung eine öffentliche Adresse, und danach denkt niemand mehr daran.
Eine solche Steuerung ist ein kleiner Computer. Sie hat eine Firmware, die Updates braucht, ein Passwort, das jemand ändern muss, und eine Verwaltungsseite, die jeder findet, der danach sucht.
Was der CERT-FR empfiehlt
- Nimm die Geräte aus dem Internet. Keine Steuerung gehört auf eine öffentliche IP-Adresse. Prüf vorher die Versicherungsbedingungen, falls die Anlage Daten an den Kältetechniker meldet.
- Prüf die ganze Konfiguration, bei den Kühlanlagen besonders die Abtauzeiten. Bei anderen Anlagen sind es Sollwerte und Zeitpläne.
- Lass den Fernzugriff nur über ein VPN oder ein geschütztes Netz zu. Eine Firewall-Regel, die nur die Adressen des Dienstleisters durchlässt, ist höchstens eine Notlösung.
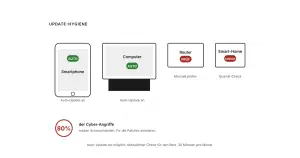
- Halte Dich an die Vorgaben des Herstellers. Dazu gehören aktuelle Firmware, je nach Hersteller die höchste Sicherheitsstufe und eigene Passwörter statt der Werks-Passwörter.
- Setz kompromittierte Geräte neu auf und richte sie neu ein. Nur das Zurücksetzen auf den Werkszustand genügt laut CERT-FR nicht. Solange das Gerät im Internet steht, kann es erneut übernommen werden.
Was wir zusätzlich raten
Die zweite Lehre: In manchen Geräten vergingen sechs Stunden, bis jemand den Temperaturanstieg bemerkte. Auf die Meldungen einer übernommenen Steuerung kann man sich nicht verlassen. Für kritische Werte wie Kühltemperatur, Vorlauf oder Raumklima lohnt sich deshalb eine unabhängige Überwachung, die bei Abweichungen jemanden weckt.
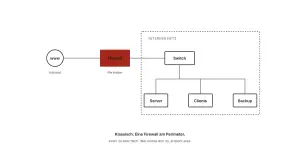
Ausserdem gehört die Gebäudetechnik in ein eigenes Netz, getrennt von Büro und Gästen. So kann ein übernommener Rechner im Büro die Lüftung nicht umstellen, und eine übernommene Lüftung kommt nicht an die Buchhaltung heran. Der Fernzugang für Dienstleister läuft über einen einzigen, kontrollierten Weg, den Du ein- und ausschalten kannst.
Das neue Cybersicherheitsgesetz, das der Bundesrat plant, zielt auf die Hersteller und Händler solcher Geräte (siehe unseren Beitrag «Ein Gesetz für alles, was am Netz hängt»). Bis es gilt, liegt die Verantwortung beim Betreiber. UCC Pro baut sichere Netzwerke, auch für Gebäudetechnik. Wenn Du wissen möchtest, welche Deiner Anlagen aus dem Internet erreichbar sind, erreichst Du uns über das Kontaktformular.
Quellen: CERT-FR, Warnung CERTFR-2026-ALE-012 vom 12. Oktober 2026, zuletzt aktualisiert am 16. Oktober 2026; SRF, «Hacker gegen Supermärkte», 13. Oktober 2026; SecurityWeek, «Refrigeration Controller Hack Spoils Food Across European Supermarkets», 13. Oktober 2026.