Bisher war Cybersicherheit in der Schweiz vor allem eine Frage des guten Willens und einiger Spezialgesetze. Das soll sich ändern. Der Bundesrat hat am 25. September 2026 das VBS beauftragt, bis Juni 2027 eine Vernehmlassungsvorlage für ein eigenständiges Bundesgesetz über die Cybersicherheit auszuarbeiten. Für Betriebe, die Software verkaufen, Geräte vertreiben oder Daten für andere hosten, wird das konkret.
Drei Aufträge aus dem Parlament in einem Erlass
Das neue Gesetz bündelt drei Motionen, die das Parlament überwiesen hat. Die erste verlangt Cyberresilienz von Produkten mit digitalen Elementen (Mo. 24.3810), die zweite den Schutz besonders wichtiger digitaler Daten (Mo. 23.3002), die dritte regelt die Rolle von Hosting- und Cloud-Anbietern (Mo. 25.3011). Ursprünglich hätte das Bundesamt für Cybersicherheit diese Punkte einzeln ins Informationssicherheitsgesetz eingebaut. Jetzt kommen sie in einen gemeinsamen Erlass.
Das Informationssicherheitsgesetz bleibt bestehen, aber nur noch für die Informationssicherheit der Bundesbehörden. Die Meldepflicht für Cyberangriffe auf kritische Infrastrukturen, die seit April 2025 gilt, wandert ins neue Gesetz.
Unsichere Produkte sollen vom Markt
Der Teil mit der grössten Reichweite betrifft Produkte. Hersteller, Importeure und Händler von Software und Hardware sollen verbindliche Sicherheitsanforderungen erfüllen. Vorgesehen sind eine Marktüberwachung und ein Vertriebsverbot für unsichere Produkte. Als Vorbild dient der Cyber Resilience Act der EU.
Wer heute eine Kamera mit fest eingebautem Standardpasswort verkauft oder eine Steuerung ohne Sicherheitsupdates ausliefert, verletzt in der Schweiz bisher keine spezifische Produktvorschrift. Mit dem neuen Gesetz könnte das ein Grund sein, das Produkt aus dem Verkehr zu ziehen. Für Kundinnen und Kunden ist das eine gute Nachricht. Für Händler heisst es, dass die Frage «Bekommt dieses Gerät noch Updates?» vom Verkaufsargument zur Pflicht wird.
Pflichten für Hoster und Cloud-Anbieter
Für Hosting- und Cloud-Anbieter sind Mitwirkungs- und Abwehrpflichten vorgesehen, für digitale Daten Schutzpflichten. Open-Source-Software soll gezielter berücksichtigt werden als bisher. Was das im Detail heisst, steht noch nicht fest; die Vorlage wird erst ausgearbeitet und geht danach in die Vernehmlassung.
Sektorielle Regeln wie das Fernmeldegesetz, die Stromversorgungsverordnung und die Verordnung über Fernmeldeanlagen bleiben in Kraft. Das neue Gesetz ergänzt sie, es ersetzt sie nicht. Und weil es sich am EU-Recht ausrichtet, soll für Unternehmen, die den Cyber Resilience Act der EU ohnehin einhalten müssen, keine zusätzliche Compliance-Last entstehen.
Was Du jetzt schon tun kannst
Bis ein Gesetz in Kraft tritt, vergehen Jahre. Trotzdem lohnt es sich, die Richtung ernst zu nehmen, denn die Anforderungen sind im EU-Recht bereits ausformuliert:
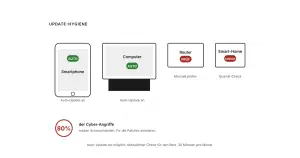
- Kenne Deine Geräte. Führe eine Liste aller vernetzten Geräte im Betrieb, mit Hersteller, Firmware-Stand und dem Datum, bis zu dem es Updates gibt.
- Frag beim Einkauf nach dem Support-Ende. Ein günstiges Gerät ohne Sicherheitsupdates ist eine Altlast, die Du gleich mitkaufst.
- Prüf Deine Hosting- und Cloud-Verträge. Halte fest, wer bei einem Vorfall was meldet und wie schnell.
- Kläre die Meldepflicht. Wenn Dein Betrieb zu einer kritischen Infrastruktur gehört, gilt die Meldepflicht für Cyberangriffe schon heute.
Eine aktuelle Geräteliste und klare Zuständigkeiten gehören bei uns zum Grundbetrieb jeder Umgebung, die wir betreuen. Wenn Du wissen möchtest, wo Dein Betrieb heute steht, erreichst Du uns über das Kontaktformular.
Quelle: Medienmitteilung des Bundesrates vom 25. September 2026, «Bundesrat will neues Cybersicherheitsgesetz schaffen».